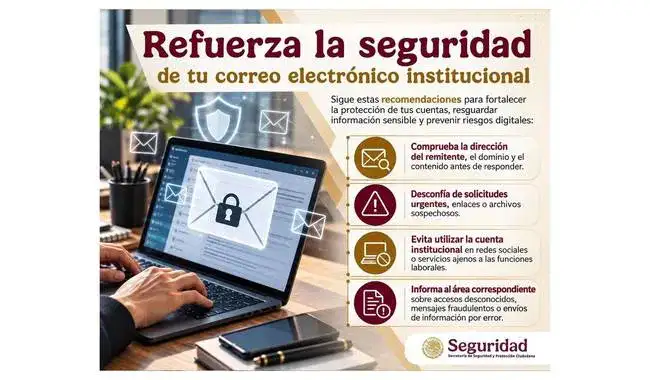
La Secretaría de Seguridad y Protección Ciudadana (SSPC) difundió una serie de recomendaciones para proteger las cuentas de correo electrónico institucional, herramientas que concentran datos personales, documentos de trabajo y contenido confidencial. La dependencia advirtió que una cuenta comprometida puede abrir la puerta al robo de credenciales, la suplantación de identidad, el fraude y el acceso no autorizado a sistemas.
El aviso se presenta en el marco del Mes de la Ciberseguridad y fue elaborado por la Unidad de Inteligencia, Investigación Cibernética y Operaciones Tecnológicas de la propia secretaría. El planteamiento central es que el correo institucional no es un canal menor: por él circula información que, si se divulga, altera o usa indebidamente, puede afectar tanto a la organización como a las personas vinculadas con ella.
La dependencia identificó como principal vector de riesgo los mensajes engañosos, los enlaces maliciosos y las peticiones que apelan a la urgencia o al temor para que el usuario actúe sin verificar. Frente a ello, recomendó revisar con detenimiento la dirección del remitente, el dominio y el contenido antes de responder, y confirmar por un canal institucional confiable cualquier solicitud inesperada.
Sobre los archivos y enlaces, la sugerencia es evaluar el riesgo antes de abrirlos y evitar interactuar con adjuntos sospechosos, incluso si parecen provenir de contactos conocidos. Cualquier anomalía debe reportarse de inmediato al área de tecnologías de la información o de ciberseguridad.
En materia de contraseñas, la SSPC pidió usar credenciales robustas y distintas para cada cuenta, no compartirlas por ningún medio y activar la autenticación multifactor cuando la plataforma lo permita. También recomendó revisar los mensajes antes de enviarlos, comprobar destinatarios y archivos adjuntos, compartir solo la información necesaria y usar la copia oculta en envíos grupales para no exponer direcciones de correo.
El organismo sugirió además reservar la cuenta institucional para fines laborales y evitar registrarla en redes sociales, plataformas de entretenimiento o servicios ajenos a las funciones del puesto, con el objetivo de reducir su exposición. Para incidentes relacionados con accesos desconocidos, mensajes fraudulentos o envíos de información por error, la indicación es reportar de inmediato.
Las recomendaciones tienen un efecto práctico directo en oficinas públicas y privadas: el correo electrónico sigue siendo la vía principal para coordinar actividades y enviar documentos, por lo que un descuido puede derivar en pérdidas de información o en fraudes que afectan a terceros. La dependencia puso a disposición de la ciudadanía su Ciberguía, con material adicional para prevenir riesgos digitales.
El aviso se suma a los esfuerzos de prevención que las autoridades federales difunden de manera periódica. La protección de las cuentas institucionales depende, en buena medida, de hábitos cotidianos verificables: desconfiar de lo urgente, confirmar identidades y reportar a tiempo.